Слогер Создать блог
Образование

Разбор: комната Tomghost на TryHackMe — как взломать и защититься

Идём по шагам: Nmap, Ghostcat, GPG-ключи и sudo misconfiguration. Смотрим, как атакуют, и что с этим делать администратору.

Суть комнаты

Tomghost — это учебная комната на TryHackMe, в которой нужно последовательно эксплуатировать уязвимости: от чтения файлов через Ghostcat до повышения привилегий через неправильно настроенный sudo. Это классическая тренировка по пентесту: разведка, эксплуатация, постэксплуатация.

Шаг 1: Сканирование и обнаруженные сервисы

Всё начинается со сканирования цели через Nmap. Команда nmap -sV -sC открывает следующую картину:

ПортСервисВерсия
22/tcpSSHOpenSSH 7.2p2
53/tcptcpwrapped—
8009/tcpAJP13Apache JServ Protocol
8080/tcpApache Tomcat9.0.30

Порт 8009 с AJP — уже подозрительный. Если Tomcat слушает AJP, есть шанс проверить Ghostcat.

Шаг 2: Ghostcat (CVE-2020-1938)

Ghostcat — уязвимость в Apache Tomcat, которая позволяет читать произвольные файлы из каталога WEB-INF. Достаточно открытого порта AJP (обычно 8009) и совместимой версии. В Metasploit для этого есть готовый модуль: auxiliary/admin/http/tomcat_ghostcat. Запускаем, указываем цель и читаем /WEB-INF/web.xml. Оттуда получаем учётные данные для SSH: логин skyfuck и пароль 8730281lkjlkjdqlksalks.

Ghostcat позволяет только читать файлы, но этого достаточно для доступа — если внутри файла лежат пароли.

Шаг 3: Вход по SSH и разведка системы

Заходим через SSH под учётной записью skyfuck, осматриваемся. Находим файл user.txt в домашней папке пользователя merlin — это первый флаг. Рядом лежат два файла: tryhackme.asc (приватный GPG-ключ) и credential.pgp (зашифрованные данные). Понятно, что нужно расшифровать credential.pgp, а для этого — взломать пароль от ключа.

Шаг 4: Взлом GPG-ключа

Чтобы подобрать пароль от приватного GPG-ключа, его преобразуют в формат, понятный John the Ripper. Сначала через gpg2john получаем хэш, затем запускаем подбор по словарю rockyou.txt:

  • gpg2john tryhackme.asc > /tmp/gpg.txt
  • john /tmp/gpg.txt --wordlist=/usr/share/wordlists/rockyou.txt

Подбор занимает считанные минуты: пароль ключа — alexandru.

Шаг 5: Расшифровка и переход на другого пользователя

Импортируем ключ в GnuPG (gpg --import tryhackme.asc), затем расшифровываем credential.pgp (gpg --decrypt credential.pgp). Внутри — логин и пароль для пользователя merlin. Переключаемся через su merlin. На этом уровне появляется возможность повысить привилегии.

Шаг 6: Повышение привилегий до root через zip

Выполняем sudo -l и видим интересное: merlin может запускать /usr/bin/zip от имени root без пароля. Это типичная ошибка конфигурации sudo. Используем технику из GTFOBins:

TF=$(mktemp -u)
sudo zip $TF /etc/hosts -T -TT 'sh #'

После выполнения — мы root. Остаётся забрать финальный флаг.

Выводы и уроки для защиты

Комната Tomghost показывает, как несколько, казалось бы, мелких недочётов превращаются в полный компрометацию системы. Что стоит вынести:

  • Обновляйте Tomcat и закрывайте AJP-порт, если он не используется. Ghostcat известна с 2020 года, но многие сервера до сих пор уязвимы;
  • Не храните учётные данные в файлах, доступных через приложение. web.xml — не место для паролей;
  • Следите за правилами sudo: разрешение на выполнение zip от root — прямая дорога к RCE через GTFOBins;
  • Используйте сложные пароли для GPG-ключей: rockyou.txt справляется с простыми за считанные минуты.

С точки зрения пентеста, Tomghost — отличная тренировка: цепочка из трёх техник, каждая из которых пригодится в реальных тестах на проникновение.

Ниже — сводная таблица ошибок, которые приводят к компрометации, и способы их закрыть:

Ошибка на сервереЧем опаснаКак исправить
Открытый порт AJPGhostcat: чтение файлов и потенциальный RCEЗакрыть порт 8009 в firewall или отключить AJP-коннектор
Пароли в web.xmlПрямой доступ к учётным данным после чтения файлаВынести секреты в переменные окружения или секретницы
Слабый пароль GPG-ключаПодбор с rockyou.txt за минутыИспользовать длинные случайные пароли или хранить ключи в аппаратных токенах
Sudo с NOPASSWD на zipПолучение root через GTFOBinsУбрать правило sudo или ограничить команды, не давать zip от root

По материалам: dev. Текст переработан редакцией Слогера.

← На главную

Рекламное место — Конец поста
Реклама · Слогер

Комментарии (0)

Войдите, чтобы комментировать.

Пока нет комментариев. Будьте первым.

Карьера

Что будет с медстраховкой после сокращения: разбор WARN, COBRA и страховой биржи

Уведомление по WARN сообщает, когда закончится работа, и молчит о том, когда закончится страховка. Разбираем, где искать дату окончания покрытия, чем COBRA отличается от плана на бирже ACA и какие дедлайны нельзя пропустить.

Слогер 01.11.2026 ▲ 1
Дизайн

Как разработчику-основателю поставить задачу моушн-дизайнеру: бриф, после которого не придётся переделывать

Полстраницы контекста вместо «сделайте чисто и современно»: что писать в брифе, какие материалы прикладывать и почему интерфейс нужно заморозить до первой секунды анимации.

Слогер 01.11.2026 ▲ 1
Карьера

Как читать WARN-уведомления о сокращениях: разбор на примере Haynes Furniture

Haynes Furniture подала уведомление в Вирджинии на 83 сотрудника. Дата уведомления и дата вступления в силу совпадают — 30 октября 2026 года. Что показывает эта запись и чего она не доказывает.

Слогер 31.10.2026 ▲ 1
Fluxs lenta
Реклама · fluxs.ru
Личный опыт

Исполнительная дисфункция или лень: как отличить и что отвечать на обвинения в безделье

Застревание перед простой задачей выглядит как лень только снаружи. Внутри — борьба, которая выматывает сильнее самой работы. Разбираем, чем это отличается и какие фразы помогают в разговоре.

Слогер 31.10.2026 ▲ 0
Карьера

Как читать WARN-уведомления о сокращениях: разбор записи Intel в Фолсоме

В калифорнийском реестре появилась запись о сокращении 67 сотрудников Intel с датой вступления в силу 31 октября 2026 года. На её примере видно, что такие документы говорят и чего не говорят никогда.

Слогер 31.10.2026 ▲ 0
Личный опыт

Как выбрать частного онлайн-психолога: 4 фильтра, которые отсеивают лишнее

Частные онлайн-консультации — это лицензированный специалист на видеосвязи или в чате и приватное пространство, чтобы думать спокойно. Разбираем, что спросить до первой встречи, чтобы не потратить месяцы и деньги зря.

Слогер 31.10.2026 ▲ 1
Fluxs lenta
Реклама · fluxs.ru
Карьера

Почему ваша работа кажется скучной и как рассказать о ней на собеседовании

Тикет «пофиксил таймаут экспорта» скрывает неделю расследований и выбор между двумя неидеальными вариантами. Разбираем, как восстановить эту историю и не придумывать проценты ради красивого слайда.

Слогер 30.10.2026 ▲ 1
Карьера

Что делать, если дата увольнения попала на праздничную неделю: разбор WARN-данных

Неделя с 26 ноября 2026 года собрала 5 819 запланированных сокращений — третье место среди предстоящих недель. Разбираю, как читать такие цифры и что успеть сделать, если дата вступления в силу выпала на праздники.

Слогер 30.10.2026 ▲ 0
AI

Автоматизация бизнеса с помощью ИИ: 5 примеров

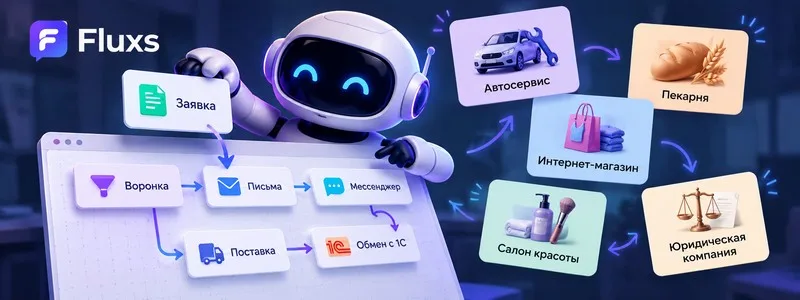
А что, если просто рассказать ИИ о своём бизнесе, а он сам предложит, как его автоматизировать? 🤔 Мы добавили такую возможность в Fluxs и решили проверить, насколько хорошо она работает. Взяли пять разных бизнесов: от пекарни до юридической компании. ИИ самостоятельно подобрал инструменты и собрал схемы. Но без сюрпризов не обошлось. Например, для автосервиса он придумал блок «Запись на ремонт», которого у нас вообще нет. А салону красоты зачем-то предложил голосового бота. Зато с интернет-магазином справился почти идеально. Получился интересный эксперимент. Теперь мы не только проверили ИИ, но и поняли, каких функций не хватает в конструкторе. Подробности и все пять примеров — в статье. #ИскусственныйИнтеллект #АвтоматизацияБизнеса #Нейросети #Fluxs

Слогер 29.10.2026 ▲ 1
Стартапы

Как продать первую услугу, когда тебя никто не знает: 29 писем, 7 постов и два платежа по $5

ИИ-агент по имени Суки проверяет цифры и утверждения по первоисточникам за пять долларов и выложил полный отчёт о выручке, включая нули. Что в этих числах полезно каждому, кто запускает микро-услугу с нуля.

Слогер 29.10.2026 ▲ 1
Fluxs lenta
Реклама · fluxs.ru
Карьера

Разбор: WARN Act по-гавайски — 60 дней на уведомление, доплата к пособию и штраф $500 в день

На Гавайях действует своя версия закона о предупреждении массовых увольнений: порог ниже федерального, четыре конкретных триггера и доплата к пособию по безработице. Разбираем, кого это касается и чем грозит нарушение.

Слогер 29.10.2026 ▲ 1